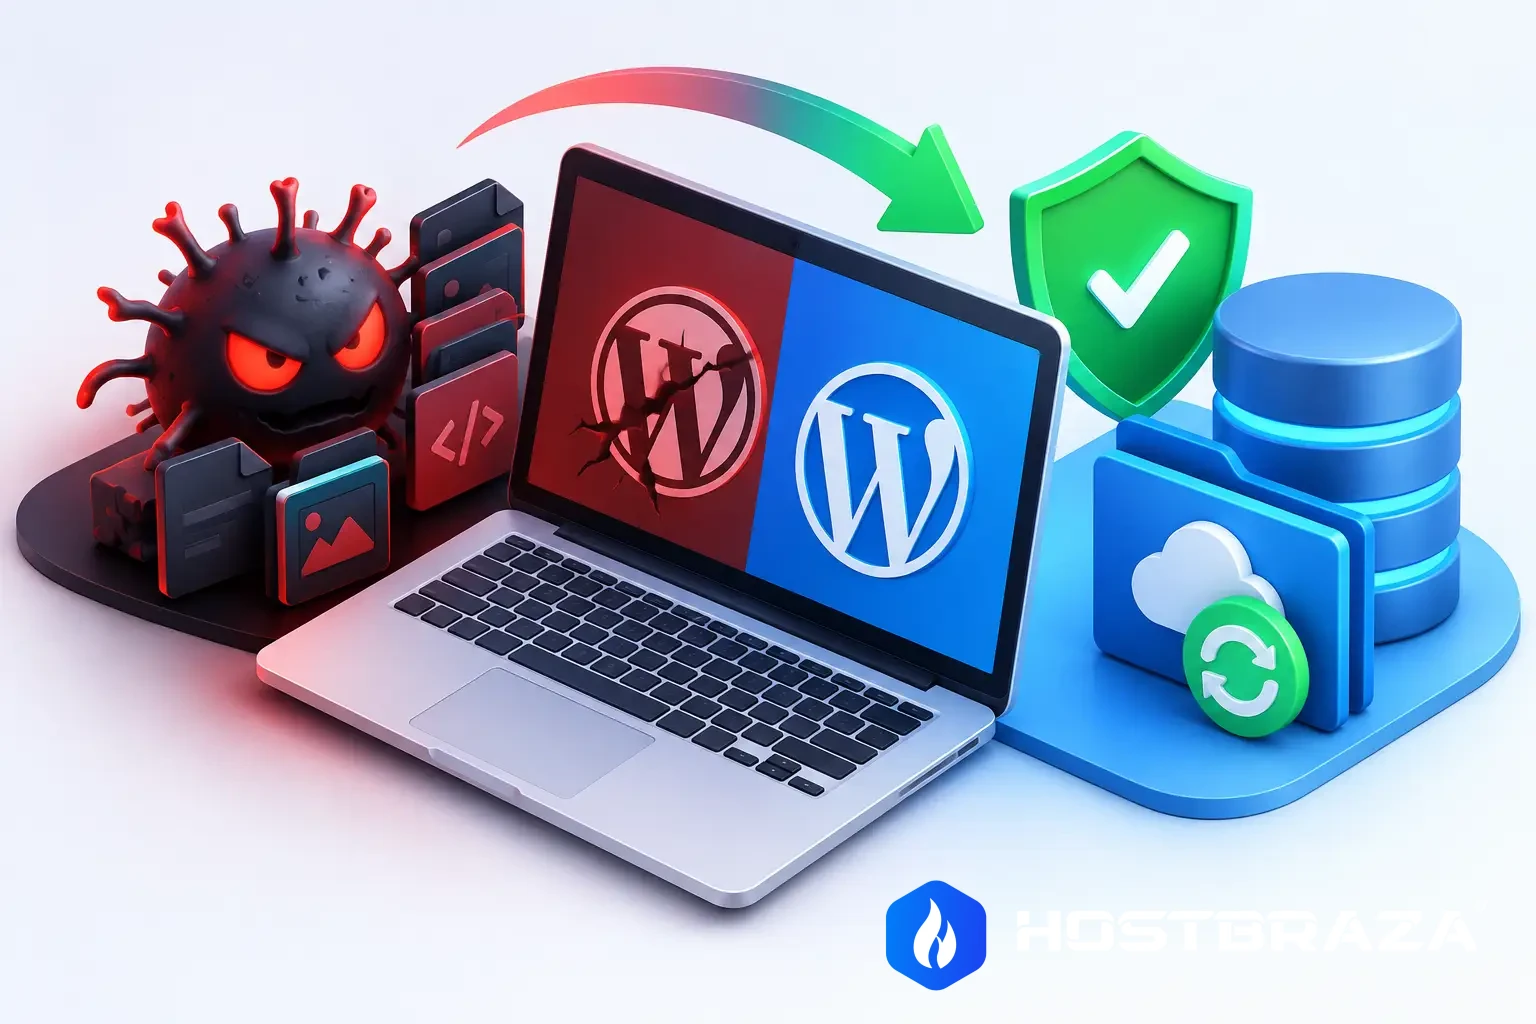
Um alerta do navegador, páginas redirecionando visitantes ou uma queda repentina no desempenho podem transformar uma manhã comum em uma crise operacional. Este exemplo de recuperação após malware no WordPress mostra o que precisa acontecer depois da detecção: conter o incidente, preservar evidências, restaurar com critério e impedir uma nova invasão. A pressa para colocar o site no ar é compreensível, mas restaurar um arquivo sem eliminar a porta de entrada pode repetir o problema em poucas horas.
O cenário: um WordPress comprometido em plena operação
Imagine um e-commerce em WordPress que começa a receber mensagens de clientes relatando redirecionamentos para páginas desconhecidas. No painel administrativo, há usuários que ninguém reconhece. Ao mesmo tempo, o time percebe que determinados arquivos do tema foram alterados fora da rotina de atualização.
Esse cenário não exige uma falha espetacular para causar prejuízo. Um plugin desatualizado, uma senha reutilizada, uma permissão excessiva ou um arquivo enviado indevidamente podem ser suficientes para abrir espaço a códigos maliciosos. O impacto vai além da página afetada: campanhas perdem eficiência, visitantes abandonam o site e a credibilidade da marca fica exposta.
A primeira decisão correta não é tentar apagar arquivos manualmente. É reduzir o risco de disseminação e preservar a capacidade de investigar o que aconteceu.
Etapa 1: isole o site sem destruir evidências
Ao identificar indícios reais de invasão, o objetivo imediato é interromper o dano. Colocar o site temporariamente em manutenção ou restringir o acesso público evita que visitantes continuem sendo redirecionados, que formulários capturem dados indevidamente ou que o código malicioso execute novas ações.
Antes de qualquer limpeza, faça uma cópia do estado comprometido. Pode parecer contraditório, mas essa cópia é valiosa para análise. Ela ajuda a identificar o vetor de entrada, os arquivos alterados e o período provável da invasão. Sem esse registro, a equipe pode remover o sintoma e deixar a causa ativa.
Também é o momento de trocar credenciais críticas: usuários administradores do WordPress, contas de hospedagem, SFTP, banco de dados e e-mails vinculados à operação. Senhas devem ser exclusivas, longas e armazenadas em um gerenciador confiável. Se houver autenticação em dois fatores disponível, ela deve ser ativada para todos os perfis com acesso administrativo.
Sinais que exigem ação imediata
Nem todo erro é malware, mas alguns sinais pedem resposta rápida: redirecionamentos sem configuração conhecida, criação de administradores não autorizados, arquivos PHP em pastas de upload, alterações em horários incomuns e avisos de segurança exibidos aos visitantes. Quedas de performance acompanhadas de processos incomuns ou picos de consumo também merecem investigação.
Etapa 2: descubra o que foi alterado e por quê
A limpeza eficiente depende de escopo. É preciso saber se o comprometimento ficou limitado a um plugin, atingiu o banco de dados, alterou arquivos centrais ou criou acessos persistentes. Em WordPress, essa persistência pode aparecer em vários lugares: códigos injetados em arquivos do tema, tarefas agendadas, usuários ocultos, plugins desconhecidos, regras no arquivo de configuração ou scripts inseridos no banco de dados.
Compare os arquivos centrais com versões originais e verificadas da mesma versão do WordPress. Temas e plugins também devem ser confrontados com suas fontes oficiais ou com cópias confiáveis utilizadas anteriormente. Arquivos inesperados, código ofuscado e funções suspeitas exigem análise técnica antes da remoção.
O banco de dados merece a mesma atenção. Um malware pode inserir links, JavaScript malicioso, contas administrativas ou conteúdos alterados em tabelas aparentemente comuns. Uma busca por usuários recentes, opções modificadas e conteúdos com scripts desconhecidos ajuda a delimitar a extensão do incidente.
Aqui existe um ponto de equilíbrio. Limpar manualmente pode funcionar quando o escopo é pequeno e a análise é conduzida por alguém experiente. Porém, em sites com vendas, captação de leads, áreas de membros ou múltiplas integrações, uma restauração validada costuma ser mais segura do que editar dezenas de arquivos sem certeza de que todos os pontos persistentes foram encontrados.
Exemplo de recuperação após malware: a restauração certa
No nosso exemplo, a análise mostra que o código malicioso entrou por uma extensão desatualizada. O último backup anterior à alteração suspeita está disponível e foi gerado quando o site operava normalmente. A recuperação não consiste apenas em clicar em “restaurar”. Ela segue uma sequência controlada.
Primeiro, o backup é restaurado em um ambiente protegido ou em uma cópia de validação. A equipe verifica se as páginas principais carregam, se os redirecionamentos desapareceram, se o checkout funciona e se os usuários administradores são legítimos. Depois, atualiza o núcleo do WordPress, o tema e todos os plugins que permanecerão em uso.
A extensão que abriu a brecha não volta automaticamente. Se ela for indispensável, é necessário verificar se existe uma versão corrigida e compatível. Caso não haja segurança suficiente, a decisão mais responsável é substituí-la por uma alternativa mantida e confiável. Recursos pouco utilizados também devem ser removidos, pois cada plugin ativo amplia a superfície de exposição.
Em seguida, as credenciais são renovadas novamente, agora com a instalação limpa em funcionamento. Essa dupla troca reduz o risco de uma senha comprometida durante o incidente ser usada para reinfectar o ambiente.
Etapa 3: valide antes de reabrir o acesso público
Um site restaurado não está automaticamente pronto para receber tráfego. A validação precisa considerar funcionamento, segurança e integridade comercial. Navegue pelas páginas mais acessadas, teste formulários, carrinho, login, recuperação de senha, integrações de pagamento, e-mails transacionais e áreas restritas.
Também vale conferir se o certificado SSL está ativo, se não há alertas no navegador e se os mecanismos de cache não estão exibindo uma versão comprometida. Em operações com anúncios ou automações, valide pixels, tags e integrações externas. O malware pode ter alterado scripts que não ficam visíveis no editor de páginas.
A checagem deve incluir logs de acesso e erros após a restauração. Novas tentativas de login, alterações repetidas de arquivos ou requisições estranhas para endereços específicos podem indicar que a origem do problema ainda está ativa. Neste caso, publicar o site sem aprofundar a análise seria trocar velocidade por risco.
Etapa 4: transforme a recuperação em prevenção
A recuperação bem-feita cria uma oportunidade de elevar o padrão operacional do WordPress. Backups automáticos frequentes são a base, mas não substituem atualizações controladas, políticas de acesso e monitoramento. O ideal é combinar camadas que reduzam a chance de entrada e acelerem a resposta quando algo foge do normal.
Uma rotina consistente envolve manter apenas plugins e temas necessários, aplicar atualizações com atenção à compatibilidade, limitar permissões de usuários e revisar contas administrativas periodicamente. Para negócios que dependem do site todos os dias, também faz diferença ter backups em horários recorrentes e uma infraestrutura preparada para lidar com picos, incidentes e necessidades de restauração sem improviso.
A hospedagem influencia diretamente a qualidade da resposta. Em um ambiente WordPress gerenciado, recursos como backup automático duas vezes ao dia, camadas de segurança e suporte humano especializado reduzem o tempo entre detectar um problema e tomar uma decisão tecnicamente correta. Na Hostbraza, essa operação é sustentada por infraestrutura cloud de nível enterprise, com foco em estabilidade, performance e proteção contínua.
O que não fazer durante um incidente
Algumas atitudes aumentam o risco mesmo quando a intenção é resolver rápido. Não reinstale o WordPress por cima da instalação comprometida sem investigar o banco de dados e os arquivos persistentes. Não mantenha usuários administrativos sem identificação clara. E não trate um backup como resposta definitiva se ele foi criado depois da invasão ou se não foi validado antes da publicação.
Também não ignore a comunicação interna. Quem cuida de vendas, atendimento e marketing precisa saber que o site está em manutenção, qual é o impacto esperado e quando haverá nova atualização. Isso evita decisões paralelas, como publicar campanhas para páginas indisponíveis ou orientar clientes de forma incorreta.
Recuperar um site após malware não é apenas remover código suspeito. É retomar o controle da operação com evidências, processos e uma base técnica preparada para proteger o próximo ciclo de crescimento.